


Gestión de auditorías: qué es, ciclo de certificación y cómo organizarla
La gestión de auditorías es el conjunto de procesos con los que una organización planifica, realiza y cierra sus auditorías. Incluye decidir qué se audita y cuándo, asignar auditores competentes, recoger las evidencias, tratar las no conformidades hasta su cierre y, en las auditorías de certificación, decidir y emitir el certificado. La llevan a cabo las entidades de certificación y de inspección, las empresas auditoras y los departamentos de calidad que gestionan sus auditorías internas y de proveedores. La guía internacional para auditar sistemas de gestión es la norma ISO 19011, cuya cuarta edición se publicó en mayo de 2026.
En esta guía encontrarás qué es una auditoría y qué tipos hay, las normas que ordenan el proceso (ISO 19011:2026, ISO/IEC 17021-1, ISO/IEC 17020, los documentos de IAF y el papel de ENAC), el ciclo de certificación de tres años, cómo se planifica un programa de auditorías, quién forma el equipo auditor, cómo se desarrolla una auditoría, cómo se tratan las no conformidades, cómo se decide y se mantiene un certificado y cómo digitalizar todo el proceso. Está escrita para quien gestiona auditorías.
Qué es la gestión de auditorías
Una auditoría es un proceso sistemático, independiente y documentado para obtener evidencias objetivas y evaluarlas con el fin de determinar en qué medida se cumplen unos criterios: los requisitos de una norma, un reglamento técnico, un contrato o los procedimientos internos de una empresa. Lo que la diferencia de una simple revisión es que el auditor no opina: compara lo que encuentra con un criterio escrito y deja constancia de ello.
Una auditoría no es una opinión: es una comparación documentada entre lo que se encuentra y un criterio escrito, sea una norma, un contrato o un procedimiento.
La norma ISO 19011 separa dos niveles. Uno es realizar una auditoría: prepararla, ejecutarla, informar de los hallazgos y hacer el seguimiento. El otro es gestionar el programa de auditorías: el conjunto de auditorías que se hacen en un periodo, con sus objetivos, sus riesgos, sus recursos y su calendario. La gestión de auditorías abarca los dos.
Una auditoría responde a la pregunta de si se cumple un requisito; la gestión de auditorías asegura que todas las auditorías se hagan a tiempo, con el auditor adecuado y con cada hallazgo cerrado.
Los tres tipos de auditoría: primera, segunda y tercera parte
Las auditorías se clasifican según quién audita a quién. La distinción importa porque cambia lo que se exige al auditor, sobre todo en independencia.
| Tipo | Quién audita | Para qué | Ejemplo |
|---|---|---|---|
| Primera parte (interna) | La propia organización, con personal propio o contratado | Comprobar su propio sistema y prepararse para la certificación | Auditoría interna anual de un sistema ISO 9001 |
| Segunda parte | Un cliente, o alguien en su nombre | Evaluar a un proveedor antes o durante la relación comercial | Un fabricante de automoción que audita a sus proveedores |
| Tercera parte | Una entidad independiente, normalmente acreditada | Certificar, inspeccionar o verificar ante terceros | Auditoría de certificación ISO 27001 o del Esquema Nacional de Seguridad |
Qué se audita: sistemas de gestión o productos
La mayor parte de las auditorías de tercera parte evalúan un sistema de gestión: calidad (ISO 9001), medio ambiente (ISO 14001), seguridad y salud en el trabajo (ISO 45001), seguridad de la información (ISO 27001) o el Esquema Nacional de Seguridad. El resultado es un certificado que dice que el sistema cumple la norma durante un periodo.
Otras evalúan productos, envíos o instalaciones. Es el terreno de la inspección y la certificación de producto. Un ejemplo es la verificación de conformidad en exportaciones: algunos países de destino exigen que una entidad autorizada revise la documentación, inspeccione la mercancía y, si cumple, emita un certificado de conformidad antes de que pase la aduana. Cambian el objeto y la norma que aplica a la entidad, pero la forma de gestionarlo es la misma: expedientes, inspectores asignados, evidencias, hallazgos y un certificado al final.
Las normas que ordenan las auditorías
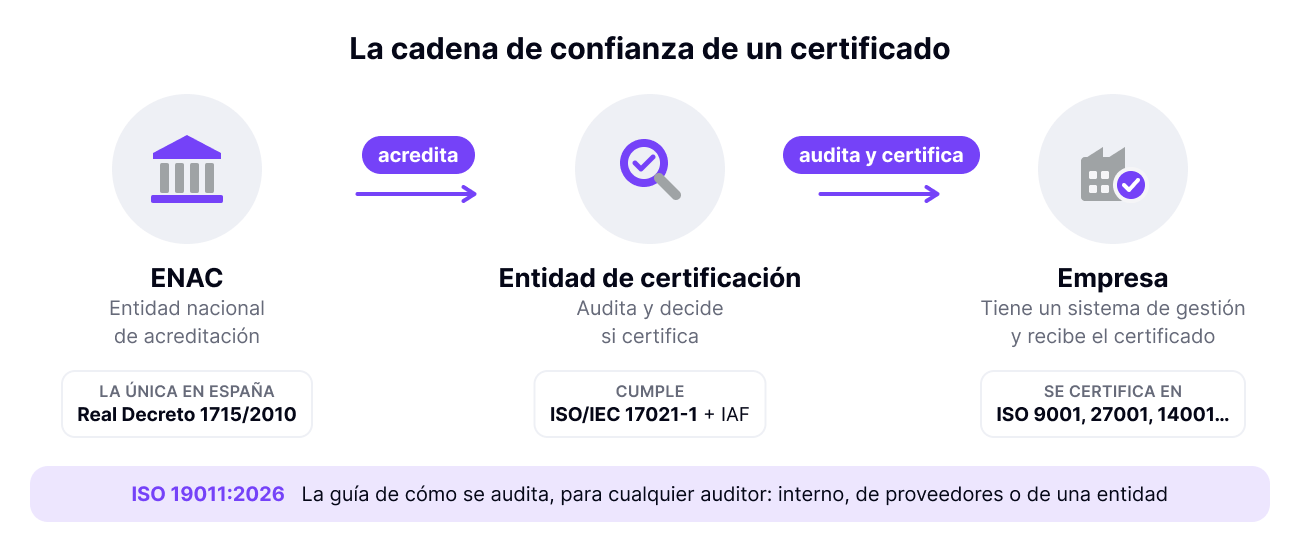
Quien gestiona auditorías de tercera parte trabaja con dos tipos de normas: las que dicen qué se audita en el cliente (ISO 9001, ISO 27001…) y las que dicen cómo tiene que funcionar la propia entidad que audita. Estas segundas son las que ordenan la gestión de auditorías.
| Norma o documento | Qué regula | A quién afecta |
|---|---|---|
| ISO 19011:2026 | Directrices para auditar sistemas de gestión: principios, gestión del programa, realización de auditorías y competencia de los auditores. Es una guía, no se certifica | Cualquiera que audite: equipos internos, auditores de proveedores y entidades |
| ISO/IEC 17021-1 | Requisitos para los organismos que auditan y certifican sistemas de gestión: imparcialidad, competencia, ciclo de certificación, decisiones | Entidades de certificación de sistemas |
| ISO/IEC 17020 | Requisitos para los organismos que realizan inspecciones | Entidades de inspección |
| ISO/IEC 17065 | Requisitos para los organismos que certifican productos, procesos y servicios | Entidades de certificación de producto |
| Documentos obligatorios de IAF (MD) | Cómo aplicar esas normas: MD 1 (muestreo multisitio), MD 2 (transferencia de certificados), MD 4 (auditorías con tecnologías de la información y en remoto), MD 5 (tiempo de auditoría), MD 11 (auditorías integradas) | Entidades acreditadas |
| Acreditación de ENAC | ENAC es la entidad nacional de acreditación en España (Real Decreto 1715/2010). Comprueba que cada entidad cumple su norma y la acredita para unos alcances concretos | Entidades que quieren emitir certificados acreditados |
Qué cambia con ISO 19011:2026
La cuarta edición de ISO 19011 se publicó en mayo de 2026 y sustituye a la de 2018. Al ser una guía, no tiene periodo de transición: se aplica desde su publicación. No cambia el método de fondo; actualiza y amplía tres cosas:
- Auditoría remota y lugares virtuales: más orientación para auditar a distancia y para sistemas que funcionan en la nube o con equipos repartidos.
- Herramientas y evidencias digitales: cómo recoger y valorar evidencias en plataformas colaborativas, videoconferencias y registros electrónicos.
- Gestión del programa y competencia: precisiones sobre cómo gestionar el programa de auditorías, la comunicación y la competencia de los auditores.
La transición a ISO 9001:2026 y su efecto en el programa
La nueva ISO 9001 se publicó el 16 de septiembre de 2026. El calendario anunciado da tres años de transición, hasta septiembre de 2029, aunque las fechas definitivas las confirman IAF y ENAC. Para una entidad de certificación eso significa planificar la auditoría de transición de cada cliente, normalmente aprovechando un seguimiento o una renovación, y ajustar el tiempo de auditoría. Con cientos de clientes, la transición es un problema de planificación antes que de norma.
El ciclo de certificación de tres años
Un certificado de sistema de gestión no se concede una vez y para siempre. ISO/IEC 17021-1 lo organiza en un ciclo de tres años con una auditoría inicial en dos fases, dos auditorías de seguimiento y una renovación. El programa de auditorías de cada cliente cubre ese ciclo completo.
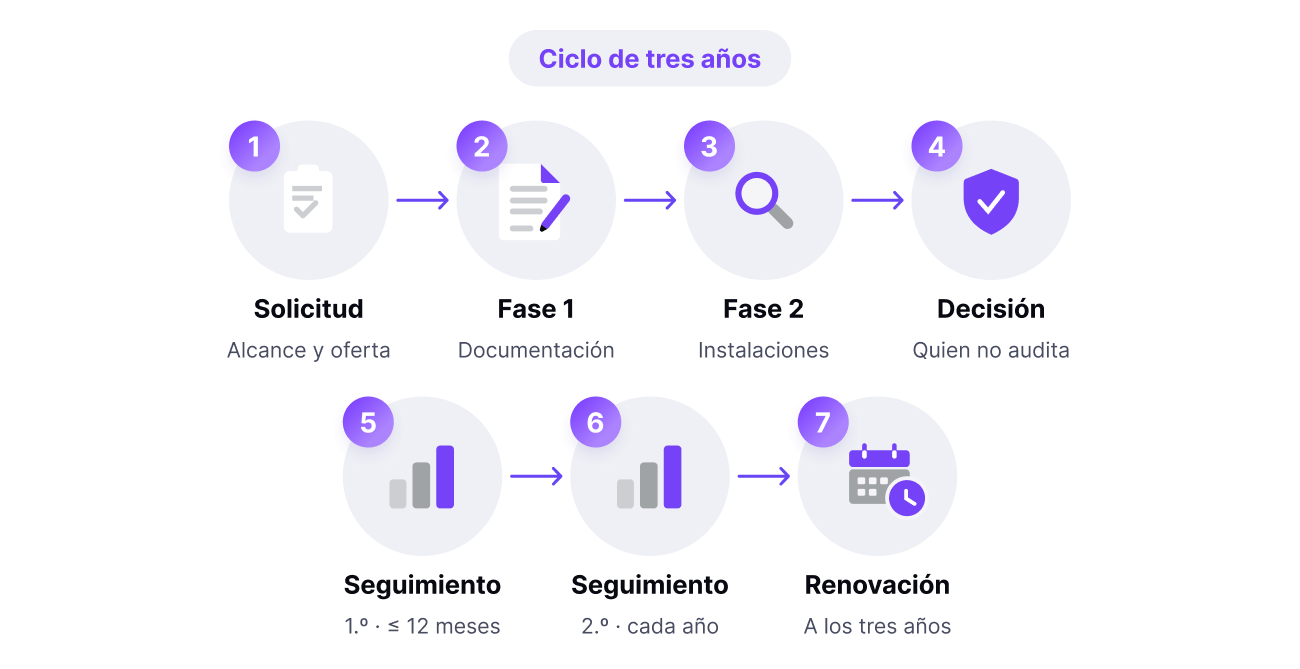
| Momento | Qué se revisa | Quién | Cuándo |
|---|---|---|---|
| 1. Solicitud y oferta | Alcance, centros, plantilla, normas y riesgos del cliente. Con eso se calcula el tiempo de auditoría y se hace la oferta | Entidad | Antes de planificar |
| 2. Fase 1 | Documentación, alcance, auditoría interna, revisión por la dirección y si el sistema está preparado para la fase 2 | Equipo auditor | Puede hacerse en remoto |
| 3. Fase 2 | Que el sistema está implantado y es eficaz, con evidencias en las instalaciones | Equipo auditor | Tras la fase 1, con tiempo para corregir lo detectado |
| 4. Decisión | El informe, las evidencias y el tratamiento de las no conformidades | Persona o comité que no ha auditado | Antes de emitir el certificado |
| 5. Primer seguimiento | Una parte del sistema y la eficacia de las acciones correctivas | Equipo auditor | No más tarde de 12 meses desde la decisión |
| 6. Segundo seguimiento | Otra parte del sistema | Equipo auditor | Al menos una vez por año natural |
| 7. Renovación | Todo el sistema y su desempeño durante el ciclo | Equipo auditor y decisión | Antes de que caduque el certificado |
Si el certificado caduca sin que se haya completado la renovación, ISO/IEC 17021-1 permite restaurarlo en los seis meses siguientes, siempre que se terminen las actividades pendientes; si no, hace falta al menos una nueva fase 2. Además del ciclo ordinario hay auditorías extraordinarias: por una ampliación de alcance, por cambios importantes en el cliente, por una queja o como seguimiento de una suspensión, a veces con muy poco aviso.
Cómo se planifica un programa de auditorías
El programa de auditorías es el calendario de todas las auditorías de un periodo; el plan de auditoría es el detalle de una sola. Planificar bien el programa evita los dos problemas más caros de una entidad: auditorías que se salen de su plazo y auditores que no tienen la competencia que exige el alcance.
- Tiempo de auditoría: se calcula con IAF MD 5 a partir de la plantilla efectiva y la complejidad del cliente. Los aumentos y reducciones se justifican y se documentan.
- Multisitio y auditorías integradas: cuando el cliente tiene varios centros, IAF MD 1 dice cuántos se muestrean; cuando certifica varias normas a la vez, IAF MD 11 dice cómo se combinan.
- Ventanas de cada cliente: cada seguimiento y cada renovación tienen una fecha límite que sale de la decisión de certificación y del vencimiento del certificado.
- Asignación de auditores: por competencia en el sector y la norma, disponibilidad, ubicación y carga de trabajo, y sin conflictos de intereses.
- Plan de auditoría: objetivos, alcance, criterios, agenda y equipo, enviado al cliente con antelación. El cliente puede objetar a un auditor concreto.
Si lo que gestionas son auditorías internas o a proveedores, la lógica es la misma a otra escala. ISO 9001 pide auditar el sistema a intervalos planificados: lo habitual es que cada proceso se audite al menos una vez en el ciclo de certificación, que los procesos con más riesgo o con problemas en la auditoría anterior se auditen más a menudo y que los proveedores críticos tengan su propio calendario.
Un programa de auditorías falla por los plazos antes que por la norma: auditorías fuera de su ventana y auditores asignados sin la competencia que exige el alcance.
Trabaja con el ciclo completo de cada cliente a la vista, no auditoría a auditoría: así ves con meses de antelación qué seguimientos coinciden en el mismo mes, qué auditor se queda sin cualificación antes de su próxima visita y qué clientes tienen que hacer la transición a una norma nueva.
El equipo auditor: roles, competencia e imparcialidad
En una auditoría de tercera parte intervienen varios papeles, y ISO/IEC 17021-1 exige que estén separados:
- Responsable del programa: planifica las auditorías, asigna equipos y controla plazos y recursos.
- Auditor jefe: prepara la auditoría concreta, dirige al equipo y las reuniones de apertura y cierre, y firma el informe.
- Auditores: recogen y verifican las evidencias y redactan los hallazgos.
- Expertos técnicos: aportan conocimiento del sector o del proceso, pero no auditan.
- Quien decide la certificación: una persona o un comité que no ha participado en la auditoría.
La competencia tiene tres capas: saber auditar (principios y técnicas de ISO 19011), conocer la norma que se audita y conocer el sector del cliente, que se acredita por códigos de alcance. Las cualificaciones no son permanentes: dependen de formación, de auditorías realizadas y de evaluaciones periódicas, y hay que vigilar que no caduquen antes de la siguiente visita.
La imparcialidad es la base de todo el sistema. La entidad identifica y trata los conflictos de intereses, normalmente con un comité. No puede ofrecer consultoría sobre sistemas de gestión a nadie, ni certificar un sistema en el que haya hecho auditorías internas en los dos años anteriores.
En una auditoría interna los papeles se simplifican, pero el principio es el mismo: ISO 9001 pide que los auditores sean objetivos e imparciales, y la práctica habitual es que nadie audite su propio trabajo. En equipos pequeños se resuelve cruzando departamentos o contratando un auditor externo para las áreas que no se pueden cubrir.
Cómo se desarrolla una auditoría, paso a paso
Toda auditoría tiene cuatro fases: planificar, ejecutar, informar y hacer el seguimiento. Paso a paso, queda así:
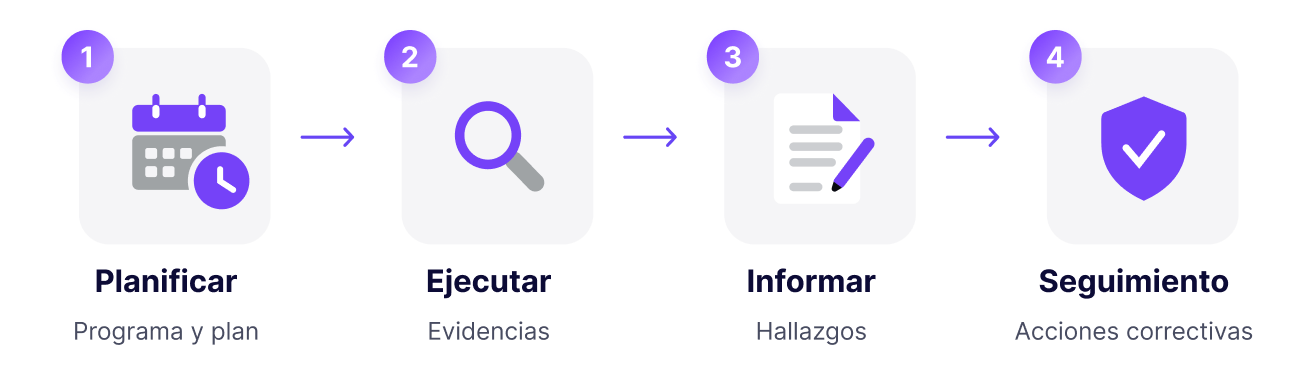
- Preparación: el equipo revisa la información del cliente, los resultados anteriores y las no conformidades abiertas, y prepara listas de comprobación.
- Reunión de apertura: se confirman el alcance, el plan, la forma de comunicar los hallazgos y la confidencialidad.
- Recogida de evidencias: entrevistas, observación de actividades y revisión de registros, siempre por muestreo.
- Puesta en común del equipo: se contrastan los hallazgos y se clasifican.
- Reunión de cierre: se presentan los hallazgos al cliente, con su clasificación y lo que tiene que hacer.
- Informe: recoge las evidencias, los hallazgos y la recomendación para la decisión de certificación.
- Seguimiento: se comprueba que las acciones correctivas se implantan y funcionan, y se cierran las no conformidades.
Presencial, remota o mixta
Desde 2020 la auditoría remota se ha normalizado. IAF MD 4 regula el uso de tecnologías de la información en las auditorías acreditadas, e ISO 19011:2026 amplía la orientación sobre lugares virtuales y evidencias digitales. La fase 1 suele poder hacerse en remoto; la fase 2 y los procesos que hay que ver funcionar normalmente piden visita. Lo que no cambia es la exigencia de trazabilidad: una evidencia vista por videoconferencia tiene que quedar registrada igual que una vista en planta, y con la misma confidencialidad.
No conformidades y acciones correctivas
No todos los hallazgos pesan lo mismo. La clasificación decide si el cliente puede certificarse y qué tiene que hacer después.
| Hallazgo | Qué significa | Qué pasa con la certificación |
|---|---|---|
| No conformidad mayor | Afecta a la capacidad del sistema para lograr sus resultados. También puede serlo una suma de no conformidades menores sobre el mismo requisito | La corrección y la acción correctiva se revisan y se verifican antes de decidir. En un seguimiento puede llevar a la suspensión |
| No conformidad menor | Un incumplimiento que no afecta a esa capacidad | La entidad acepta el plan de acción y comprueba su eficacia en la siguiente auditoría |
| Oportunidad de mejora | No es un incumplimiento: es una recomendación | No bloquea nada |
Conviene distinguir tres cosas que a menudo se mezclan: la corrección arregla el problema concreto, el análisis de causa explica por qué pasó y la acción correctiva evita que vuelva a pasar. Una no conformidad no está cerrada hasta que la acción correctiva está implantada y se ha comprobado que funciona.
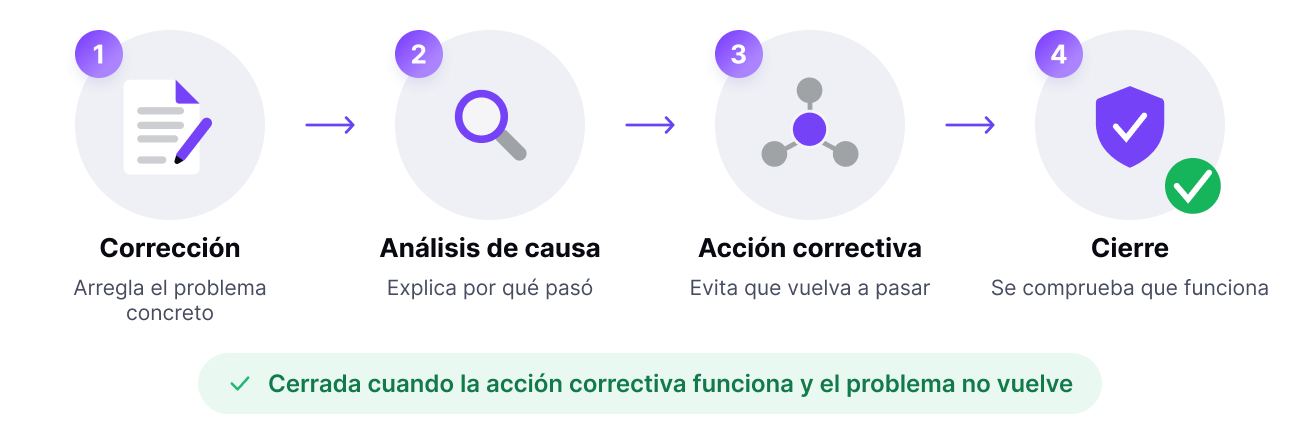
Plazos: ISO/IEC 17021-1 fija uno claro en la certificación inicial. Si la entidad no puede verificar la corrección de las no conformidades mayores en los seis meses siguientes al último día de la fase 2, tiene que repetir la fase 2 antes de recomendar la certificación. El resto de plazos (cuándo se entrega el plan de acción, cuándo las evidencias de cierre) los fija cada entidad en su reglamento de certificación y, en las auditorías internas, tu propio procedimiento. Por eso cada no conformidad necesita un responsable, una fecha y un aviso.
Una no conformidad no se cierra al corregirla, sino cuando se comprueba que la acción correctiva funciona y el problema no vuelve.
Decisión, emisión y vigencia del certificado
La decisión de certificación la toma una persona o un comité que no ha participado en la auditoría, a partir del informe, las evidencias y el tratamiento de las no conformidades. Separar a quien audita de quien decide es una de las garantías de imparcialidad que exige ISO/IEC 17021-1. En una auditoría interna no hay certificado: el resultado es el informe, que es una de las entradas de la revisión por la dirección.
Un certificado de sistema de gestión identifica, como mínimo, al cliente y sus centros, el alcance certificado, la norma y su edición, las fechas de emisión y de caducidad, un número único y la entidad que lo emite, con su marca de acreditación cuando la tiene. Durante sus tres años de vigencia puede cambiar:
- Ampliarse o reducirse el alcance, tras la auditoría correspondiente.
- Suspenderse, por ejemplo si no se hace un seguimiento en plazo o si hay una no conformidad mayor sin resolver. Mientras está suspendido, el cliente no puede usarlo.
- Retirarse, si la causa de la suspensión no se resuelve en el plazo fijado.
- Restaurarse tras una suspensión o una caducidad, en las condiciones que fija la norma.
Los certificados acreditados se pueden consultar públicamente: las entidades mantienen sus propios registros y IAF ofrece una base de datos mundial, IAF CertSearch.
Cómo digitalizar la gestión de auditorías
Muchas entidades y departamentos de calidad todavía gestionan sus auditorías con hojas de cálculo, correos y carpetas compartidas. Funciona mientras hay pocos clientes; con cientos, aparecen siempre los mismos fallos: seguimientos que se salen de su ventana, auditores asignados con una cualificación caducada, no conformidades abiertas sin responsable, evidencias repartidas entre buzones y certificados emitidos a partir de una versión equivocada del informe.
Un sistema para gestionar auditorías tiene que cubrir el ciclo completo:
- Expediente por cliente: ofertas, auditorías, informes, no conformidades, certificados y comunicaciones del ciclo entero, en un solo sitio, como en cualquier sistema de gestión documental.
- Agenda y asignación: calendario de auditores, disponibilidad, carga y competencia por sector y norma.
- Trabajo en campo: formularios adaptados a cada tipo de auditoría, con fotos y evidencias registradas en el momento, también desde el móvil.
- Portal del cliente: para que aporte documentación y evidencias de cierre sin cadenas de correos.
- Flujo de no conformidades: hallazgo, plan de acción, evidencia de cierre y verificación, con responsable y fecha.
- Documentos generados desde los datos: ofertas, planes, informes y certificados, con firma electrónica.
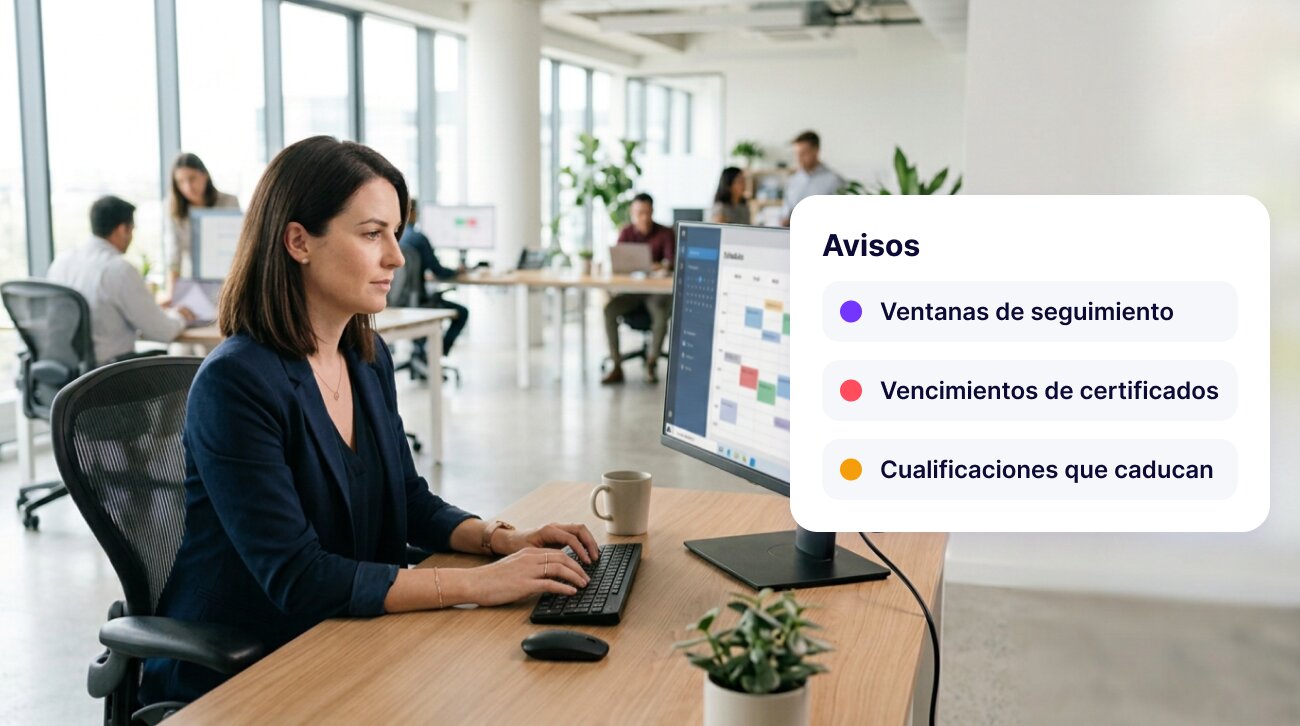
- Avisos: ventanas de seguimiento, vencimientos de certificados y cualificaciones de auditores que caducan.
- Trazabilidad y seguridad: quién hizo qué y cuándo, permisos por rol y protección de una información que es confidencial por definición.
Lo mismo vale para la inspección: un expediente de verificación de conformidad tiene la misma estructura (solicitud, revisión documental, inspección, ensayos, informe y certificado) y los mismos riesgos si se lleva a mano. Y del otro lado, la empresa auditada también necesita tener su documentación ordenada y a mano: lo explicamos en gestión documental para auditorías y certificaciones ISO.
Con pocos clientes, una hoja de cálculo basta; con cientos, los plazos, las cualificaciones y las no conformidades se escapan sin que nadie lo vea.
Con el proceso digitalizado se puede medir. Cinco indicadores útiles para quien gestiona auditorías:
- Porcentaje de auditorías hechas dentro de su ventana.
- Plazo medio de cierre de las no conformidades mayores.
- Días entre el final de la fase 2 y la decisión de certificación.
- Carga de trabajo por auditor y por mes.
- Certificados que caducan en los próximos 90 días sin renovación planificada.
Buenas prácticas en la gestión de auditorías
- Planifica por ciclos, no por auditorías: el programa de cada cliente cubre sus tres años.
- Controla las cualificaciones como controlas los certificados: con fecha de caducidad y aviso.
- Separa siempre a quien audita de quien decide, también cuando el equipo es pequeño.
- Da a cada no conformidad un responsable y una fecha desde la reunión de cierre.
- Trata las evidencias digitales con el mismo rigor que las presenciales: registro, trazabilidad y confidencialidad.
- Prepara las transiciones con tiempo: una norma nueva, como ISO 9001:2026, cambia la carga del programa durante tres años.
Cómo gestiona R2 Docuo las auditorías
R2 Docuo es una plataforma de gestión documental y de procesos. Con su solución de auditoría y certificación, las entidades de certificación y de inspección llevan todo el ciclo de sus auditorías: planificación de visitas y asignación de auditores, formularios en campo con evidencias, portal del cliente, no conformidades y acciones correctivas, y emisión de ofertas y certificados con plantillas de Word y firma electrónica. La misma base es la de su software de verificación de conformidad para los expedientes de exportación. La plataforma está certificada en ISO 27001 y en el Esquema Nacional de Seguridad en categoría ALTA.
VER LA SOLUCIÓN DE AUDITORÍA Y CERTIFICACIÓN
Preguntas frecuentes sobre gestión de auditorías
Es el conjunto de procesos con los que una organización planifica, realiza y cierra sus auditorías: decide qué se audita y cuándo, asigna auditores competentes, recoge evidencias, trata las no conformidades y, en las de certificación, decide y emite el certificado. La guía internacional para auditar sistemas de gestión es la norma ISO 19011.
Primera parte o interna, que hace la propia organización; segunda parte, la que un cliente hace a su proveedor; y tercera parte, la que hace una entidad independiente para certificar, inspeccionar o verificar.
Solicitud y oferta, auditoría inicial en dos fases (fase 1 documental y fase 2 en las instalaciones), decisión de certificación por alguien que no ha auditado, dos auditorías de seguimiento y una renovación al cabo de tres años.
Planificar, ejecutar, informar y hacer el seguimiento. La ejecución incluye la reunión de apertura, la recogida de evidencias por muestreo y la reunión de cierre; el seguimiento termina cuando las no conformidades están cerradas y se ha comprobado su eficacia.
La mayor afecta a la capacidad del sistema para lograr sus resultados y debe corregirse y verificarse antes de certificar; la menor no la afecta y basta con un plan de acción que se comprueba en la siguiente auditoría.
Al menos una vez por año natural. El primer seguimiento no puede hacerse más tarde de 12 meses desde la decisión de certificación, y el certificado se renueva cada tres años.
Formación en técnicas de auditoría (ISO 19011) y en la norma que se audita, experiencia en el sector y auditorías realizadas bajo supervisión. Cada entidad de certificación evalúa y mantiene la cualificación de sus auditores.
Sí, en parte. IAF MD 4 regula el uso de tecnologías de la información en las auditorías acreditadas y la ISO 19011:2026 amplía la orientación sobre auditoría remota. La fase 1 suele poder hacerse a distancia; la fase 2 normalmente requiere visita.